SIEM y detección de amenazas
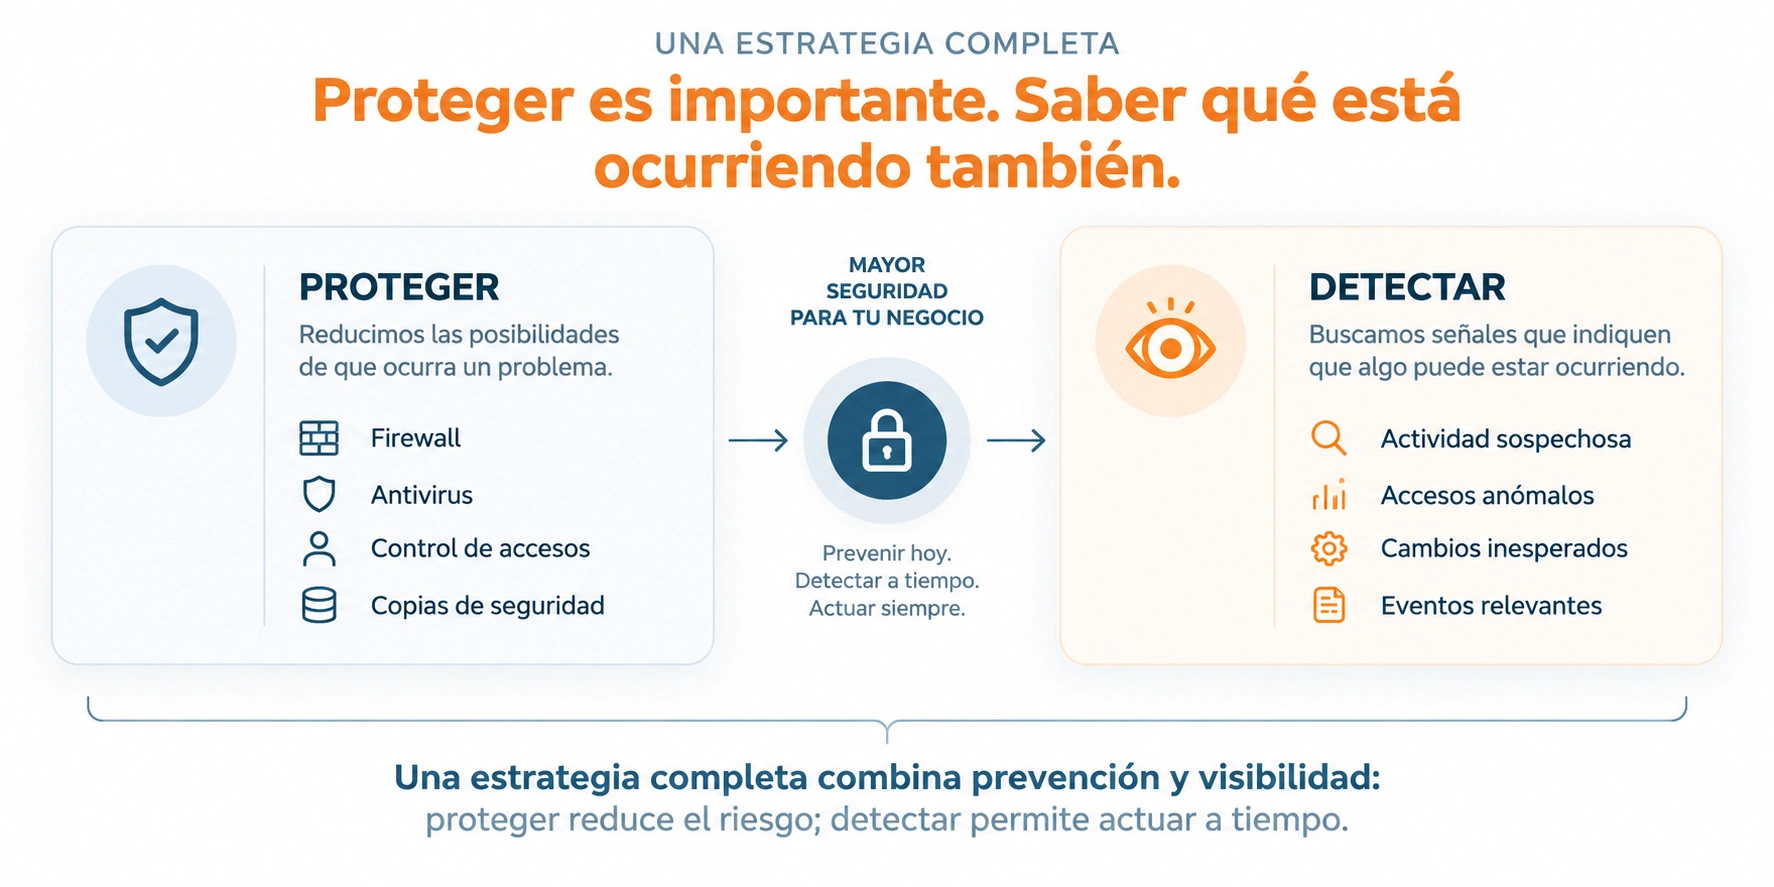
Detecta lo que ocurre antes de que se convierta en un problema. Tus sistemas generan continuamente información sobre accesos, cambios, errores y actividades que pueden indicar que algo no va bien.
En RCG reunimos y analizamos esa información para detectar comportamientos sospechosos, generar alertas y ayudarte a reaccionar antes de que una amenaza tenga consecuencias para tu empresa.
De miles de eventos a información útil
|
Ordenadores
|
Servidores
|
|
Firewalls
|
Microsoft 365
|
|
Detecta
|
Alerta
|
Permite actuar
|
Muchos problemas de seguridad empiezan sin hacer ruido
De múltiples señales a una visión clara
|
Información procedente de
Ordenadores
Servidores Firewalls Microsoft 365 Otros sistemas |
→
|
SIEM
Reúne, correlaciona y analiza la información
|
→
|
Detecta
Alerta
Permite actuar
|
Un acceso desde un lugar extraño. Varios intentos fallidos de inicio de sesión. Un archivo importante que ha cambiado. Una actividad poco habitual en un servidor.
Por separado pueden parecer pequeños detalles. Cuando se analizan conjuntamente, pueden indicar que algo está ocurriendo y necesita atención. Disponer de antivirus, firewall y copias de seguridad sigue siendo fundamental, pero estas herramientas no siempre ofrecen una visión completa de todo lo que sucede en la empresa.
Por eso añadimos una capa adicional de vigilancia y detección.
¿Qué hace un SIEM en tu empresa?
Piensa en él como un punto central de vigilancia. En lugar de revisar por separado lo que ocurre en cada ordenador, servidor, firewall o servicio, reunimos la información relevante en un mismo lugar.
Después analizamos esa actividad para identificar situaciones que puedan requerir atención.
Una visión centralizada de los sistemas que forman tu entorno
ENDPOINT
Ordenadores
Eventos del sistema, cambios relevantes y actividad de seguridad.
SERVIDORES
Servidores
Accesos, servicios, configuraciones y eventos del sistema.
PERÍMETRO
Firewalls
Conexiones, bloqueos, VPN y eventos de seguridad de red.
CLOUD
Microsoft 365
Identidades, autenticaciones y actividad del entorno cloud.
OTROS
Otros sistemas
Aplicaciones o servicios que generen información relevante.
¿QUÉ PODEMOS DETECTAR?
Pequeñas señales que pueden avisar de un problema mayor
- Accesos poco habituales
Un usuario inicia sesión desde una ubicación, dispositivo u horario que no es habitual. - Muchos intentos fallidos
Una cuenta empieza a recibir repetidos intentos de acceso. - Cambios inesperados
Se modifican archivos, configuraciones o elementos importantes sin que estuviera previsto. - Actividad sospechosa
Un equipo o sistema empieza a comportarse de una forma diferente a la habitual. - Posibles amenazas
Aparecen señales relacionadas con malware o intentos de comprometer los sistemas. - Errores que necesitan atención
Determinados fallos repetidos pueden ayudar a descubrir problemas antes de que afecten al funcionamiento.
Wazuh: tecnología para convertir actividad en información útil
Para este servicio trabajamos con Wazuh, una plataforma especializada en monitorización y seguridad.
Nos permite reunir información de diferentes sistemas, analizar eventos, detectar determinados comportamientos sospechosos y disponer de registros que ayuden a comprender qué ha ocurrido ante una incidencia.
- Monitorización
Seguimiento de la actividad relevante de los sistemas.
- Detección
Identificación de eventos y comportamientos que requieren atención.
- Trazabilidad
Información disponible para analizar posteriormente qué ha sucedido.
- Apoyo al cumplimiento
Registros e información que pueden resultar útiles ante determinadas revisiones o requisitos de seguridad.